构建全方位网络安全防护体系 渗透测试、恶意代码防范与计算机网络技术服务
在数字化时代,网络安全已成为企业运营和个人隐私保护的核心议题。从网站渗透测试到病毒木马防范,从计算机语言到网络安全产品的运用,计算机网络技术服务所涵盖的领域日益广泛。本文将系统探讨这些关键环节,帮助读者构建完整的网络安全认知框架。
网站渗透测试:主动发现漏洞
网站渗透测试是通过模拟黑客攻击手段,对Web应用进行安全评估的过程。它能够主动发现SQL注入、跨站脚本(XSS)、文件包含等常见漏洞,避免攻击者利用这些漏洞获取敏感数据或控制服务器。渗透测试通常遵循信息收集、漏洞探测、攻击利用、权限提升和后渗透等阶段。专业的渗透测试人员需要掌握计算机语言(如Python、JavaScript、PHP)来编写脚本和验证漏洞,同时熟悉Burp Suite、SQLMap等工具。需要强调的是,渗透测试必须在获得授权的前提下进行,否则可能触犯法律。
病毒木马防范:持久对抗恶意代码
病毒、木马、蠕虫、勒索软件等恶意代码是网络安全的主要威胁。病毒通常通过感染文件传播,木马则伪装成合法程序窃取信息或开启后门。防范恶意代码需要多层防护:安装并定期更新杀毒软件和防火墙,开启实时监控;保持操作系统和应用程序的补丁更新,修补已知漏洞;再次,提高用户安全意识,不随意点击陌生链接或下载不明附件。对于企业环境,还应部署终端检测与响应(EDR)系统,及时发现异常行为。如果服务器或网站被上传木马,需立即隔离并清除,同时分析入侵路径以修补漏洞。
网络安全产品:构建纵深防御
了解并合理运用网络安全产品是网络技术服务的重要组成。常见产品包括:
- 防火墙:在网络边界控制进出流量,分为包过滤、状态检测和应用层防火墙。
- 入侵检测/防御系统(IDS/IPS):监测并阻断网络攻击行为。
- Web应用防火墙(WAF):专门防护SQL注入、XSS等针对网站的 攻击,可基于规则或AI。
- 漏洞扫描器:如Nessus、AWVS,自动发现系统和应用漏洞。
- 安全信息和事件管理(SIEM):汇总分析日志,实现安全事件关联和告警。
在实际网络技术服务中,需要根据业务特点选择合适的产品,并进行策略调优。例如,WAF的规则需要针对业务流量进行学习,避免误拦截。
计算机网络技术服务:贯通进攻与防守
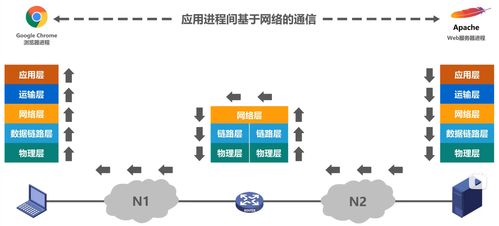
计算机网络技术服务不仅涵盖网络规划、部署与运维,也延伸到网络安全咨询、应急响应和渗透测试。一个合格的网络技术服务人员需要:理解TCP/IP协议栈和HTTP/HTTPS协议;掌握至少一门编程语言以自动化任务;熟悉Windows和Linux操作系统安全配置;能够搭建和维护防火墙、VPN、IDs等安全设备。还需具备日志分析、取证和风险评估能力,从而在企业遭受攻击时快速响应,定位源头,恢复服务,并提出改进建议。
此外,安全从业者还需学习安全开发生命周期(SDL),在编码阶段规避注入、失效的身份认证等缺陷。参与合法众测或CTF比赛,可在实战中提升技能。互联网没有绝对的安全,只有持续对抗。通过渗透测试主动性排查、恶意代码多层次防御、科学使用网络安全产品以及综合计算机网络技术服务,我们才能在不断演变的威胁环境中立于不败之地。
网络安全不仅是技术战,也是意识战。组织和个人都应将安全理念融入日常操作,才能真正筑起有效的防护壁垒。
如若转载,请注明出处:http://www.dztnx.com/product/54.html
更新时间:2026-10-04 20:36:07